Настройка политики паролей домена в Active Directory
Чтобы обеспечить высокий уровень безопасности учетных записей пользователей в домене Active Directory, администратор должен настроить и реализовать политику паролей домена. Политика паролей должна обеспечивать достаточную сложность, длину пароля и частоту смены паролей пользователей и учетных записей служб. Таким образом, вы можете затруднить злоумышленнику подбор или перехват паролей пользователей при отправке по сети.
Политика паролей в политике домена по умолчанию
По умолчанию для установки общих требований к паролям пользователей в домене AD используются настройки групповой политики (GPO). Политика паролей учетных записей пользователей домена настраивается в Политике домена по умолчанию. Эта политика связана с корнем домена и должна применяться к контроллеру домена с ролью эмулятора PDC.
Чтобы настроить политику паролей учетной записи AD, откройте консоль Управление групповой политикой (
gpmc.msc);
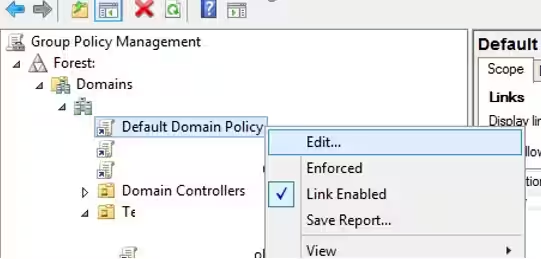
Разверните свой домен и найдите объект групповой политики с именем Политика домена по умолчанию. Щелкните его правой кнопкой мыши и выберите Изменить;
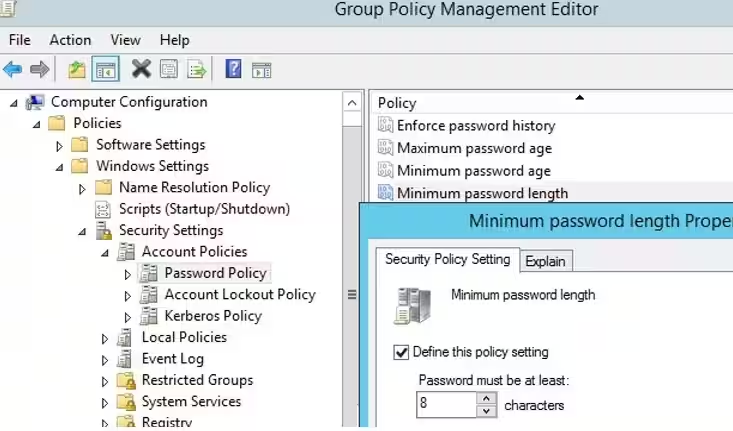
Политики паролей расположены в следующем разделе объекта групповой политики: Конфигурация компьютера->Политики-> Настройки Windows->Настройки безопасности -> Политики учетных записей -> Политика паролей;
Дважды щелкните параметр политики, чтобы изменить его. Чтобы включить определенный параметр политики, установите флажок Определить параметры этой политики и укажите необходимое значение (на скриншоте ниже я установил минимальную длину пароля 8 символов). Сохраните изменения;
Новые настройки политики паролей будут применены ко всем компьютерам домена в фоновом режиме через некоторое время (90 минут) во время загрузки компьютера, или вы можете применить политику немедленно, запустив команду
gpupdate /forceкоманда.
Вы можете изменить параметры политики паролей из консоли управления объектной политикой или с помощью командлета PowerShell Set-ADDefaultDomainPasswordPolicy:
Set-ADDefaultDomainPasswordPolicy -Identity active-directory.ru -MinPasswordLength 10 -LockoutThreshold 3Основные настройки политики паролей в Windows
Рассмотрим все доступные настройки паролей Windows. В GPO имеется шесть настроек пароля:
Обеспечить историю паролей - определяет количество старых паролей, хранящихся в AD, что не позволяет пользователю использовать старый пароль.
Однако администратор домена или пользователь, которому были делегированы разрешения на сброс пароля в AD, могут вручную установить старый пароль для учетной записи;
-
Максимальный срок действия пароля - устанавливает срок действия пароля в днях. По истечении срока действия пароля Windows попросит пользователя сменить пароль. Обеспечивает регулярность смены паролей пользователями;
Вы можете узнать, когда истечет срок действия пароля конкретного пользователя, с помощью PowerShell:
Get-ADUser -Identity j.werder -Properties msDS-UserPasswordExpiryTimeComputed | select-object @{Name="ExpirationDate";Expression= {[datetime]::FromFileTime($_."msDS-UserPasswordExpiryTimeComputed") }} Минимальная длина пароля - рекомендуется, чтобы пароли содержали не менее 8 символов (если здесь указать 0, пароль не требуется);
Минимальный срок действия пароля - определяет, как часто пользователи могут менять свои пароли. Этот параметр не позволит пользователю слишком часто менять пароль, чтобы вернуться к старому паролю, который ему нравится, путем удаления его из истории паролей после того, как пароль был изменен несколько раз подряд. Как правило, здесь стоит установить 1 день, чтобы пользователи могли самостоятельно изменить пароль в случае его компрометации (в противном случае администратору придется его менять);
Пароль должен соответствовать требованиям по сложности - если политика включена, пользователь не может использовать в пароле имя учетной записи (не более 2 символов
usernameили
Firstnameподряд), также в пароле необходимо использовать 3 типа символов: цифры (0-9), заглавные буквы, строчные буквы и специальные символы ($, #, % и т. д.). Также во избежание использования слабых паролей (из словаря паролей) рекомендуется регулярно проверять пароли пользователей в домене AD;
Храните пароли с помощью обратимого шифрования - пароли пользователей хранятся в базе данных AD в зашифрованном виде, но в некоторых случаях вам необходимо предоставить доступ к паролям пользователей некоторым приложениям. Если этот параметр политики включен, пароли менее защищены (почти обычный текст). Это небезопасно (злоумышленник может получить доступ к базе паролей, если DC скомпрометирован; в качестве одной из мер защиты можно использовать контроллеры домена только для чтения (RODC).
Если пользователь попытается изменить пароль, который не соответствует политике паролей в домене, появится сообщение об ошибке:
Unable to update the password. The value provided for the new password does not meet the length, complexity, or history requirements of the domain.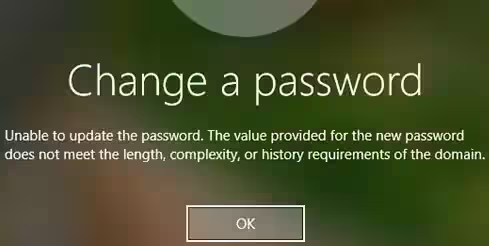
Кроме того, в разделе GPO необходимо настроить следующие параметры пароля: Пароль блокировки учетной записи:
Порог блокировки учетной записи - количество неудачных попыток входа (с неправильным паролем), которые может совершить пользователь до блокировки его учетной записи;
Продолжительность блокировки учетной записи - на какое время учетная запись будет заблокирована, если пользователь несколько раз ввел неправильный пароль;
Сбросить счетчик блокировки учетной записи через - количество минут, через которое счетчик порога блокировки учетной записи будет сброшен.
Если конкретная учетная запись домена блокируется слишком часто, вы можете определить источник блокировки учетной записи, используя этот метод.
Настройки политик паролей по умолчанию в домене AD перечислены в таблице ниже:
- Policy
Значение по умолчанию
- Enforce password history
24 пароля
- Maximum password age
42 дня
- Minimum password age
1 день
- Minimum password length
7
- Password must meet complexity requirements
Включено
- Store passwords using reversible encryption
Неполноценный
- Account lockout duration
Не установлено
- Account lockout threshold
0
- Reset account lockout counter after
Не установлено
В наборе средств обеспечения соответствия требованиям Microsoft рекомендует использовать следующие параметры политики паролей:
Принудительно использовать историю паролей: 24
Максимальный срок действия пароля: не установлен
Минимальный срок действия пароля: не установлен
Минимальная длина пароля: 14
Пароль должен соответствовать сложности: включено.
Хранить пароли с использованием обратимого шифрования: отключено.
В недавней рекомендации Security Baseline 1903 Microsoft указывает, что нет необходимости включать политику истечения срока действия пароля для пользователей. Срок действия пароля не повышает безопасность, а лишь создает ненужные проблемы (ссылка).
Как проверить текущую политику паролей в домене AD?
Текущие настройки политики паролей можно просмотреть в Политике домена по умолчанию в разделе
gpmc.mscконсоль (на вкладке Настройки).
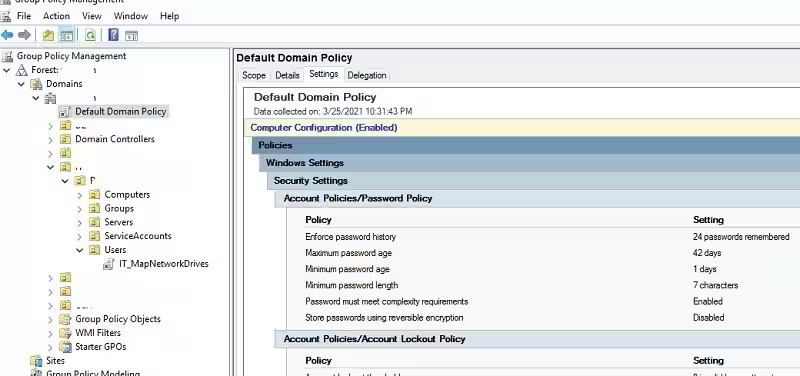
Вы также можете отобразить информацию о политике паролей с помощью PowerShell (на компьютере должен быть установлен модуль AD PowerShell):
Get-ADDefaultDomainPasswordPolicy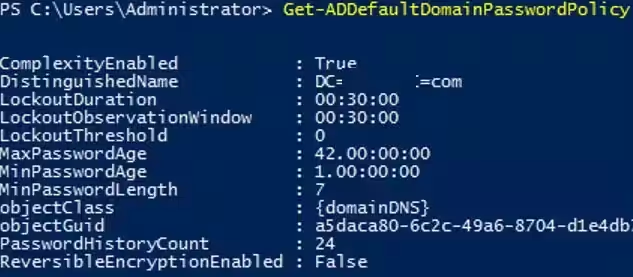
ComplexityEnabled: True
DistinguishedName: DC=active-directory,DC=com
LockoutDuration: 00:20:00
LockoutObservationWindow: 00:30:00
LockoutThreshold: 0
MaxPasswordAge: 60.00:00:00
MinPasswordAge: 1.00:00:00
MinPasswordLength: 8
objectClas : {domainDNS}
PasswordHistoryCount: 24
ReversibleEncryptionEnabled: False
Кроме того, вы можете проверить текущие настройки политики паролей AD на любом компьютере домена с помощью команды gpresult.
Несколько политик паролей в домене Active Directory
Контроллер домена, владелец роли FSMO-эмулятора PDC, отвечает за управление политикой паролей домена. Для редактирования настроек Политики домена по умолчанию необходимы права администратора домена.
Изначально в домене может быть только одна политика паролей, которая применяется к корню домена и затрагивает всех без исключения пользователей (есть некоторые нюансы, но о них мы поговорим позже). Даже если вы создадите новый объект групповой политики с другими настройками пароля и примените его к конкретному подразделению с параметрами «Принудительно» и «Блокировать наследование», он не будет применяться к пользователям.
Политика паролей домена влияет только на объекты AD пользователя. Пароли компьютеров, обеспечивающие доверительные отношения домена, имеют собственные настройки объекта групповой политики.
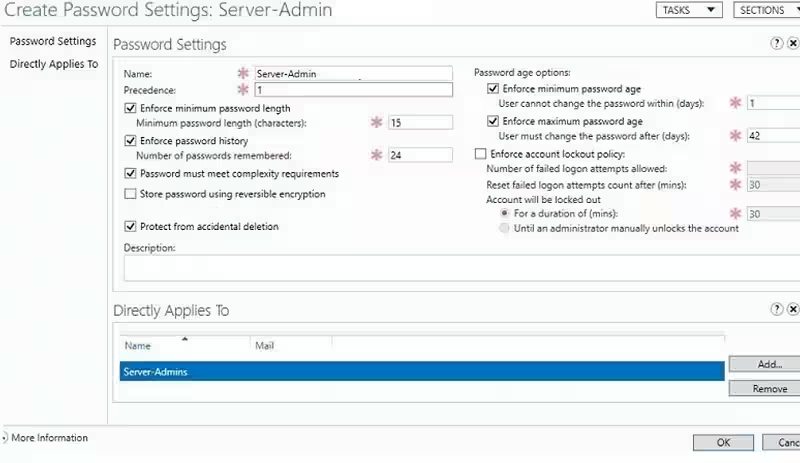
До появления Active Directory в Windows Server 2008 для каждого домена можно было настроить только одну политику паролей. В более новых версиях AD вы можете создать несколько политик паролей для разных пользователей или групп, используя детальные политики паролей (FGPP). Детализированная политика паролей позволяет создавать и применять различные объекты настроек паролей (PSO). Например, вы можете создать PSO с увеличенной длиной или сложностью пароля для учетных записей администратора домена, упростить пароли некоторых учетных записей или даже полностью отключить их.
В среде рабочей группы вам придется настроить политику паролей на каждом компьютере с помощью локального редактора GPO — gpedit.msc, или вы можете перенести настройки локальной политики GPO между компьютерами, используя этот метод.