Часто задаваемые вопросы по многопользовательской активации службы управления ключами Microsoft (KMS)
В этой статье описывается, как работает технология KMS и как ее можно использовать для активации продуктов корпоративного лицензирования Microsoft. Программа корпоративного лицензирования Microsoft позволяет корпоративным клиентам развернуть в сети внутренний хост Службы управления ключами (KMS), на котором активируются все клиентские устройства. Чтобы активировать Windows, Office, Project или Visio, вашим компьютерам не нужно подключаться к онлайн-серверам активации Microsoft. В этом случае активация клиента происходит полностью внутри вашей локальной сети.
Понимание архитектуры многопользовательской активации KMS
Инфраструктура KMS состоит из сервера KMS, который активируется Microsoft (это необходимо сделать один раз через Интернет или по телефону), и клиентов KMS, которые отправляют запросы на активацию на KMS-сервер. Рабочие станции Windows, хосты под управлением Windows Server и компьютеры, на которых установлена корпоративная версия Microsoft Office 2021/2019/2016/2013, могут выступать в качестве клиентов KMS Server.
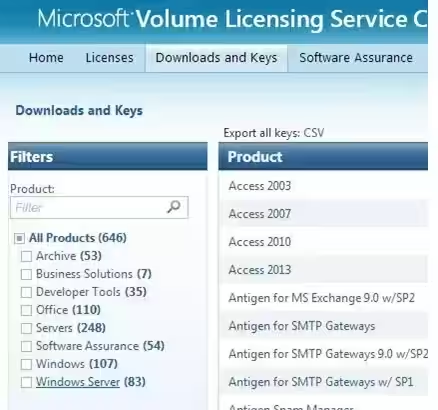
Сам KMS-сервер активируется с помощью специального корпоративного CSVLK-ключа (ключ хоста KMS), который может получить любой корпоративный клиент Microsoft в личном кабинете на Microsoft Volume Licensing. сайт (VLSC) - https://www.microsoft.com/Licensing/servicecenter/default.aspx
Войдите в систему и перейдите в Центр обслуживания корпоративного лицензирования Microsoft -> Лицензия -> Сводная информация о связях -> Ключи продуктов. Скопируйте ключ хоста KMS для Windows Srv 2019 DataCtr. /Std KMS (например).
В настоящее время ключ узла KMS по умолчанию не указан в VLSC. Microsoft сгенерирует для вас ключ хоста KMS, если вы обратитесь в службу технической поддержки.
Вам необходимо указать ключ CSVLK на узле KMS, а затем активировать сервер KMS через Интернет на серверах Microsoft. Активацию KMS-сервера необходимо выполнить только один раз.
Один сервер KMS может активировать неограниченное количество клиентов KMS. Например, хотя в вашем соглашении с Microsoft указано, что вы приобрели корпоративные лицензии для 100 настольных компьютеров, теоретически вы можете активировать тысячи копий Windows. Конечно, это нарушение лицензионного соглашения Microsoft, но технически KMS-сервер не ограничивает количество активаций. Также обратите внимание, что информация о количестве выполненных корпоративных активаций не отправляется узлом KMS за пределы организации.
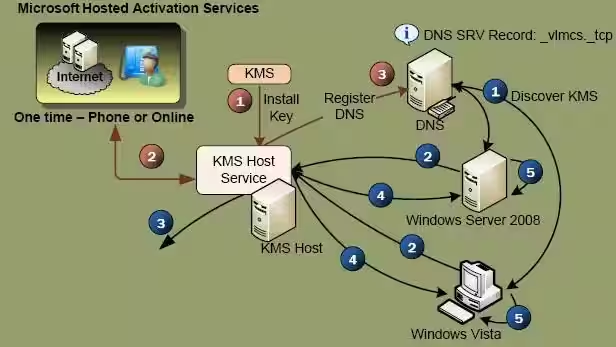
KMS-сервер может активировать клиентов в разных доменах, а также клиентов в рабочих группах. Один KMS-сервер может одновременно активировать как настольные версии Windows и Windows, так и продукты из пакета Microsoft Office.
Во время установки KMS-сервера вы можете автоматически зарегистрировать в DNS специальную запись SRV (_VLMCS). Любой клиент может найти имя KMS-сервера в домене, используя эту DNS-запись. Например, чтобы вручную найти имя сервера KMS в вашем домене corp.active-directory.ru, выполните команду:
nslookup -type=srv _vlmcs._tcp.corp.active-directory.ru_vlmcs._tcp.corp. active-directory.ru SRV service location:
priority = 0
weight = 0
port = 1688
svr hostname = ny-kms01.corp.active-directory.ru
ny-kms01.corp.active-directory.ru internet address = 10.0.1.100
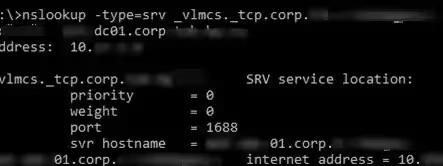
В этом примере вы можете видеть, что служба KMS развернута на сервере ny-kms01 и прослушивает TCP-порт 1688.
Чтобы сервер KMS активировал клиент, на клиенте (Windows или Office) должен быть установлен специальный открытый ключ KMS. Он называется ключом GVLK (универсальная корпоративная лицензия). После того как вы указали ключ GVLK на клиентском устройстве, клиент KMS пытается найти в DNS запись SRV, указывающую на узел KMS, и пытается активировать его.
Полный список ключей GVLK для всех поддерживаемых версий Windows можно найти на сайте Microsoft по следующей ссылке https://learn.microsoft.com/en-us/windows-server/get-started/kms-client- ключи активации
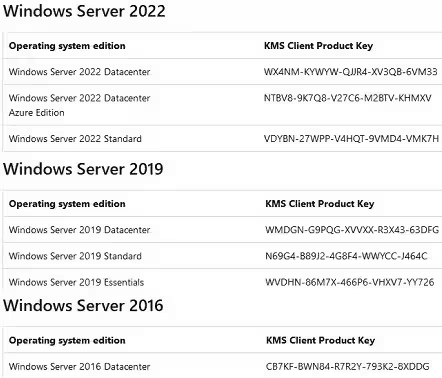
Эти ключи GVLK также позволяют обновить ознакомительную копию Windows Server до полной версии Standard/Enterprise.
Сервер KMS, активированный с помощью нового ключа хоста KMS, может активировать все предыдущие версии Windows, но не наоборот. Например, сервер KMS, активированный с помощью ключа Windows Srv 2016 DataCtr/Std KMS, не сможет активировать компьютеры с Windows 11 или Windows Server 2022/2019. Для поддержки современных версий Windows вам необходимо получить новый ключ CSVLK и активировать его на своем KMS-сервере.
Совет. Microsoft позволяет вам использовать специальное расширение KMS под названием Активация на основе Active Directory (ADBA) для сети домена AD. ADBA позволяет автоматически активировать компьютеры Office, Windows или Windows Server, присоединенные к домену Active Directory. В этом случае выделенного узла KMS в сети нет, но вы не сможете активировать устройства вне домена или в другом лесу.
Как установить сервер управления ключами многопользовательской активации на Windows Server?
Для развертывания службы KMS требуется хост Windows Server (вы можете объединить роль KMS с другими ролями).
Поскольку служба KMS не является ресурсоемкой, эту роль можно установить на любой хост. KMS не требует высокой доступности. Если сервер KMS недоступен в течение нескольких часов (или даже дней), этот простой не повлияет на бизнес-операции.
Установите роль Службы корпоративной активации через консоль диспетчера сервера или с помощью PowerShell:
Install-WindowsFeature -Name VolumeActivation -IncludeAllSubFeature -Include ManagementToolЗатем откройте командную строку и установите ключ CSVLK компании. Активируйте свой KMS-сервер в Microsoft:
slmgr /ipk <kms_host_key_Windows_Server_2019>
slmgr /ato
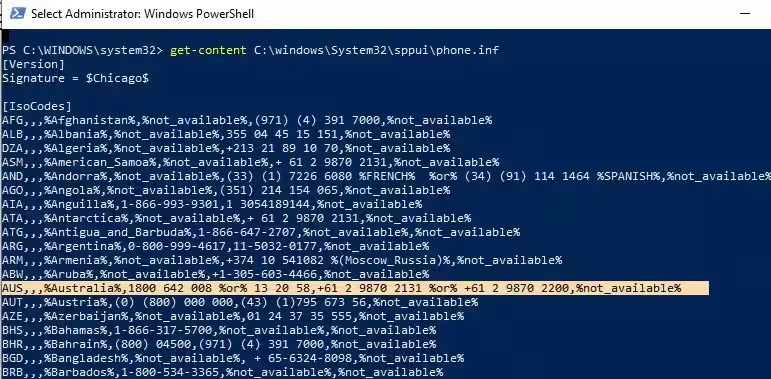
Чтобы выполнить активацию сервера KMS (выполняется только один раз), веб-сайты Microsoft должны быть доступны с сервера KMS по портам 80/443. Сервер KMS можно активировать по телефону в изолированной (отключенной) среде (номер телефона службы поддержки Microsoft для вашей страны можно найти в файле phone.inf:
get-content C:\windows\System32\sppui\phone.inf).
Клиенты по умолчанию подключаются к серверу KMS, используя порт TCP/1688. Используя PowerShell, включите правило брандмауэра Защитника Windows, чтобы открыть этот порт:
Enable-NetFirewallRule -Name SPPSVC-In-TCPЧтобы опубликовать SRV-запись сервера KMS в DNS, выполните:
slmgr /sdnsУбедитесь, что ваш хост KMS активирован:
slmgr.vbs /dlvКоманда должна вернуть что-то вроде: Описание =
VOLUME_KMS_WS22 channel, Статус лицензии =
Licensed
Узнайте больше о том, как установить и настроить сервер KMS в Windows Server 2022/2019.
Как активировать Windows с помощью KMS-сервера?
Используйте встроенный скрипт VBS.
%WinDir%\System32\slmgr.vbsдля ручного управления активацией KMS на компьютерах Windows. Запустите сценарий slmgr.vbs без каких-либо параметров, чтобы увидеть все доступные параметры.
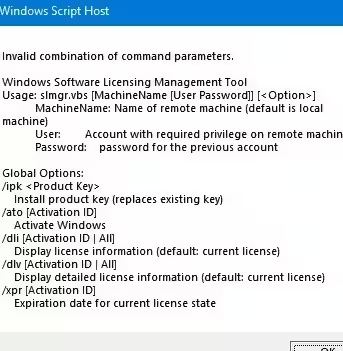
Если вы хотите вручную активировать рабочую станцию Windows или узел Windows Server на сервере KMS, выполните следующие действия.
Установите ключ GVLK в зависимости от вашей версии и выпуска Windows (Полный список общедоступных ключей GVLK можно найти на веб-сайте Microsoft по ссылке выше). Например, для Windows 10 или 11:
slmgr /ipk W269N-WFGWX-YVC9B-4J6C9-T83GXЕсли в домене не настроено автообнаружение KMS (по SRV-записи), вы можете вручную указать адрес и порт KMS-сервера:
slmgr /skms kms-srv.active-directory.ru:1688Активируйте свою копию Windows на KMS-сервере:
slmgr /atoВы должны увидеть следующее сообщение:
Activating Windows(R), EnterpriseS edition (xxxxxxxxxxxxxxxxxxxx) ...
Product activated successfully.
Проверьте статус активации Windows:
slmgr /dlvЕсли Windows была успешно активирована на KMS, должно отобразиться следующее:
VOLUME_KMSCLIENT channel
License status: Licensed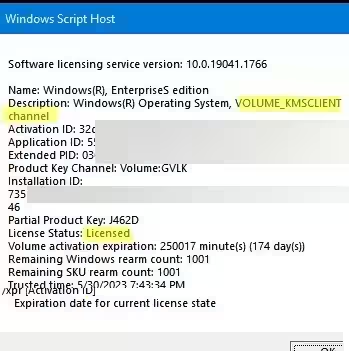
Это не означает, что вы можете активировать продукты корпоративного лицензирования Microsoft с помощью KMS Server, если соблюдаются следующие требования к минимальному количеству клиентов KMS (порог активации):
ОС Windows для настольных ПК: 25
Серверные ОС Windows: 5
MS Office: 5
Когда количество запросов на активацию от клиентов превышает порог активации, KMS-сервер начинает активировать лицензии. Получить текущее количество клиентов KMS можно с помощью команды:
slmgr.vbs /dlv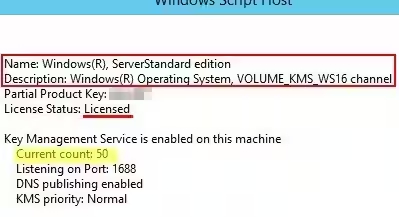
Значение текущего счетчика не увеличивается после достижения 50.
Совет. При необходимости счетчик активаций на KMS-сервере можно увеличить с помощью скрипта.
Компьютерам, активированным на сервере KMS, необходимо будет подключаться к серверу KMS не реже одного раза в 180 дней, чтобы продлить активацию. Если компьютер не подключался более 180 дней, ваша копия Windows переходит в ознакомительный режим (льготный период). По умолчанию клиентские компьютеры KMS пытаются продлить активацию каждые семь дней.
Если вам необходимо активировать устройства, не подключенные к корпоративной сети, с помощью KMS-сервера хотя бы раз в 180 дней, мы рекомендуем использовать ключи MAK (Множественная активация).
Активация корпоративной лицензии Microsoft Office с помощью KMS Server
Для активации продуктов MS Office на KMS-сервере требуется установка специального расширения Пакет корпоративного лицензирования Microsoft Office. В зависимости от вашей версии MS Office вам необходимо загрузить и установить соответствующую версию пакета корпоративных лицензий.
Пакет корпоративного лицензирования Microsoft Office 2016
Пакет корпоративного лицензирования Microsoft Office 2019
Пакет корпоративного лицензирования Microsoft Office LTSC 2021
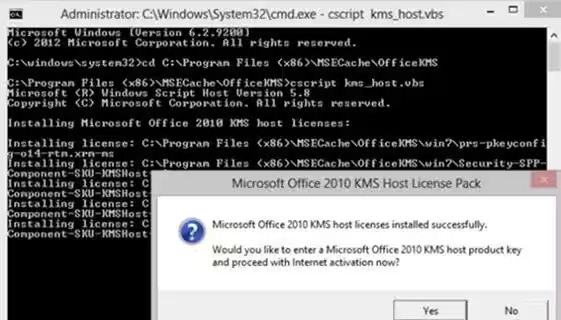
После установки пакета лицензий для MS Office на KMS-сервер вам необходимо установить свой личный ключ Office CSVLK и активировать его.
Другой сценарий VBS (ospp.vbs) используется для управления активацией Microsoft Office на клиентах. Откройте каталог установки Office, чтобы найти его. В Office 2019 файл ospp.vbs по умолчанию находится в папке
\Program Files\Microsoft Office\Office16каталог.
Чтобы вручную указать адрес KMS-сервера на клиенте Office:
cscript ospp.vbs /sethst:kms-srv.active-directory.ruИзмените порт целевого сервера KMS:
cscript ospp.vbs /setprt:1688Активируйте версию MS Office с корпоративной лицензией на сервере KMS:
cscript ospp.vbs /actИспользуйте следующую команду, чтобы проверить текущий статус активации Office 2019/2016/365:
cscript ospp.vbs /dstatusallУзнайте больше об активации Microsoft Office KMS.
VAMT: инструмент управления многопользовательской активацией
Для управления серверами и ключами KMS, а также для получения статистики активации вы можете установить утилиту Volume Activation Management Tool (VAMT).
VAMT не поставляется как часть операционной системы; он включен в комплект Windows Assessment and Deployment Kit (ADK) и устанавливается отдельно;
Для запуска VAMT требуется .NET Framework;
VAMT использует базу данных SQL Server Express;
Последняя версия VAMT (3.1) поддерживает все операционные системы Microsoft, включая Windows 10/11 и Windows Server 2019/2022.
Известные проблемы активации KMS
Распространенной ошибкой является установка корпоративного ключа KMS (ключ CSVLK) на клиентах вместо общедоступного ключа GVLK;
Используемый вами ключ GVLK не соответствует версии операционной системы на активированной машине;
Для поддержки активации последних версий продуктов Microsoft необходимо обновить KMS-сервер;
Если при попытке активации вы получаете ошибку 0xC004F074, это может быть связано с отсутствием записи SRV.
_VLMCS._tcp.active-directory.ruв ДНС. Его может создать администратор DNS или адрес KMS-сервера можно указать на клиенте вручную;
Ошибка 0xC004F038 означает, что в вашей сети недостаточно клиентов для активации (см. информацию о пороге активации выше). Сервер KMS начнет активировать клиентов, как только получит минимальное количество запросов на активацию;
Используйте командлет Test-NetConnection, чтобы проверить доступность порта TCP/1688 на KMS-сервере:
TNC par-kms -Port 1688 -InformationLevel Quiet. Если порт недоступен, возможно, доступ блокирует брандмауэр или служба защиты программного обеспечения сервера KMS (
sppsvc) не работает;
Если вам нужна дополнительная информация о конкретной ошибке активации Windows, вы можете использовать команду:
slui.exe 0x2a ErrorCode
Существует также эмулятор KMS с открытым исходным кодом для Linux под названием vlmcsd, который можно использовать для тестирования и оценки.